
Las redes de agua y saneamiento de Estados Unidos enfrentaron a finales de julio de 2026 un aumento significativo de ciberataques dirigidos no a sistemas de TI, sino a dispositivos de tecnología operacional (OT). Alertas de CISA, el FBI y la EPA documentaron accesos remotos no autorizados a controladores lógicos programables (PLC) expuestos a internet.
Los atacantes cambiaron contraseñas y direcciones IP de los equipos para dejar sin acceso al personal autorizado, reducir su capacidad de monitoreo y control, y perturbar la operación. Un blog del NIST del 1 de octubre analiza cómo su guía de acceso remoto seguro ayuda a cerrar esa brecha.
El sector es enorme y desigual: casi 50.000 sistemas comunitarios de agua y más de 16.000 plantas de tratamiento de aguas residuales. Apenas 1% de las empresas, las más grandes, atiende a casi la mitad de la población, mientras más de 80% son pequeñas, con 3.300 usuarios o menos y recursos limitados para ciberseguridad.
La conectividad que permitió automatizar y operar a distancia también amplió la superficie de ataque. Los riesgos aparecen cuando faltan cortafuegos, segmentación, servidores de salto o zonas desmilitarizadas, y cuando los equipos usan firmware desactualizado, contraseñas por defecto o software sin parches.
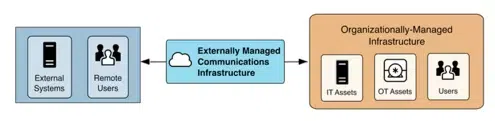
La publicación SP 1800-45 del Centro Nacional de Excelencia en Ciberseguridad (NCCoE) ofrece tres arquitecturas de referencia para acceso remoto seguro. La convencional combina cortafuegos y un servidor de acceso remoto con control por roles. Para utilidades pequeñas, una opción en la nube gestiona identidades y registra actividad.
La tercera cubre la comunicación entre sistemas sin intervención humana, mediante dispositivos de cifrado por hardware en cada sitio. Estas medidas se apoyan en autenticación multifactor, segmentación y monitoreo de accesos, dentro del Marco de Ciberseguridad 2.0 y la guía SP 800-82r3 del NIST.
El siguiente paso es un proyecto sobre gestión y visibilidad de activos OT: el inventario precede al acceso remoto seguro.
Para leer más ingrese a:
Compartir artículo
Para información general sobre la organización: difusion@colombiainteligente.org | Dirección: Edf. TecnoParque Cr 46#56-11 Piso 13 | Medellín – Colombia
Teléfono: +57-4-4441211 Ext. 171 | FAX: +57-4-4440460

Los documentos se clasifican en varios colores tipo semáforo tecnológico que indican el nivel de implementación de la tecnología en el país
Tecnología en investigación que no ha sido estudiado o reglamentado por entidades del sector.
La tecnología se aplica de manera focal y se encuentra en estudio por parte de las entidades del sector.
La tecnología se aplica de manera escalable y se encuentran políticas y regulaciones focales establecidas.
La tecnología se aplica a través de servicios y se encuentran políticas y regulaciones transversales establecidas.
La tecnología se aplica de manera generalizada y se tiene un despliegue masivo de esta.
Para acceder a todos los documentos publicados y descargarlos ingresa aquí